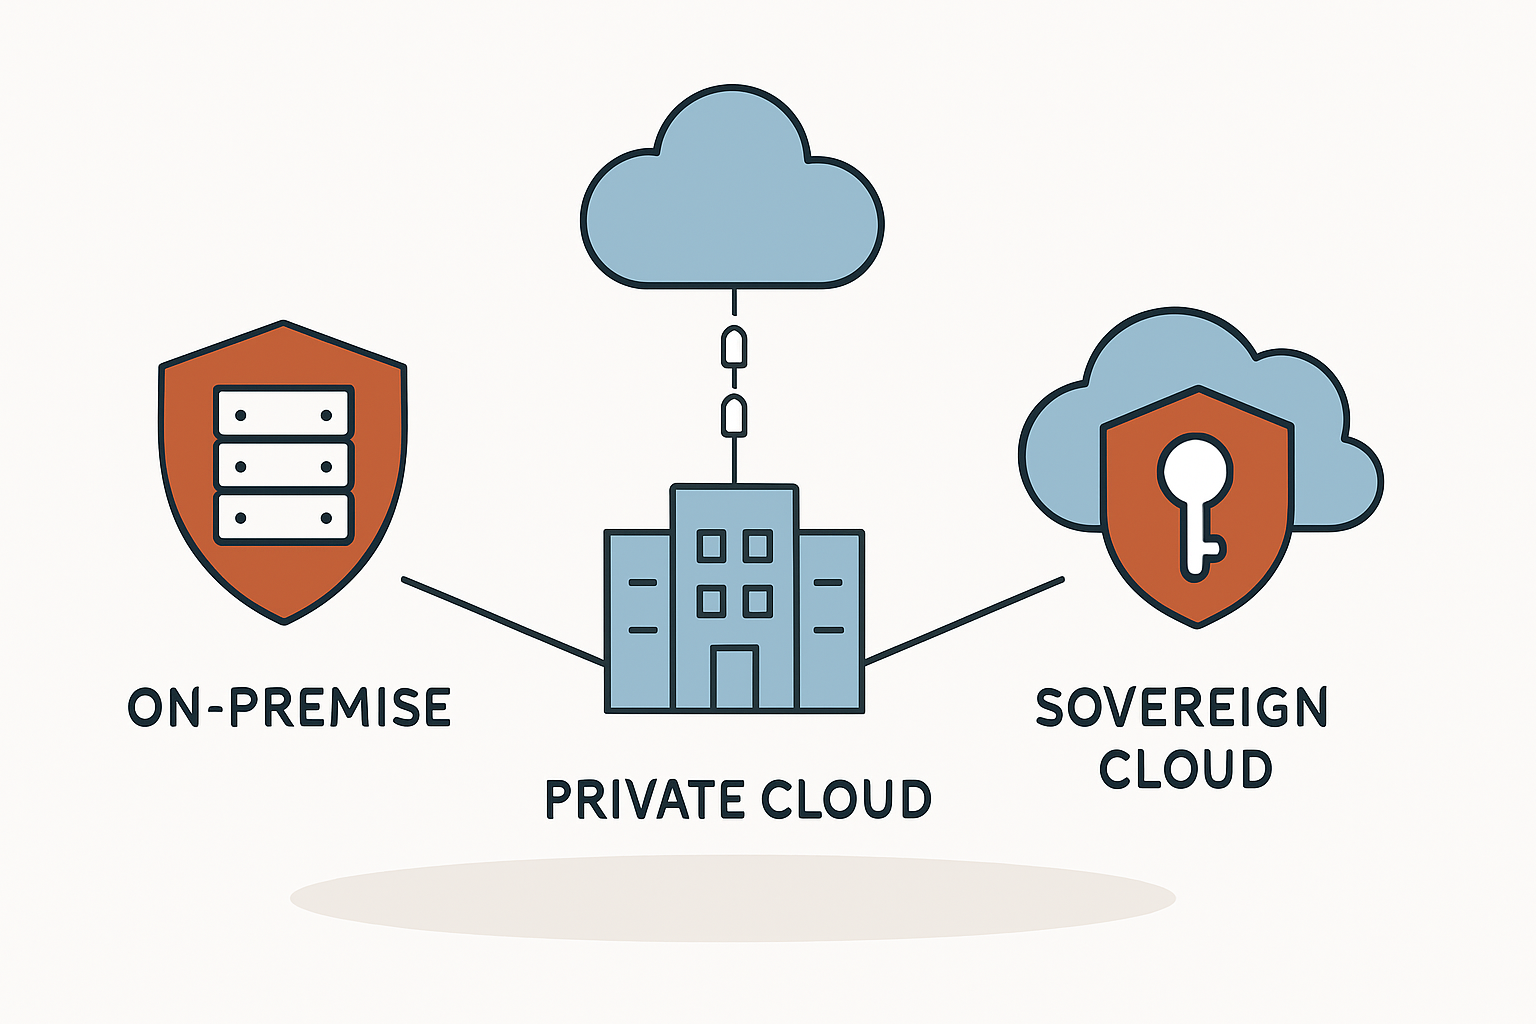
Datenhoheit in der Praxis: Die ungeschönte Wahrheit über Private Cloud, On-Premise und DSGVO
Die Frage, wo Unternehmensdaten und kritische Anwendungen laufen, ist keine rein technische mehr. Für CISOs, Datenschutzbeauftragte und IT-Manager im deutschen Mittelstand ist sie eine strategische Weichenstellung, die über Kontrolle, Compliance und Zukunftsfähigkeit entscheidet. Der Markt ist laut. Anbieter werben mit „100 % DSGVO-konformen“ Lösungen, doch die Realität ist von versteckten Kosten, operativem Mehraufwand und rechtlichen Grauzonen geprägt.
Sie brauchen eine Antwort jenseits von Marketing-Schlagworten. Sie wollen wissen, wie Sie wirklich die Kontrolle behalten (Datenhoheit) und die Anforderungen der DSGVO sowie Schrems II erfüllen – ohne Ihre IT-Abteilung zu überfordern. Hier sind die Fakten, die Sie für eine realistische Entscheidungsgrundlage brauchen.
Das Souveränitäts-Dilemma des Mittelstands
Der deutsche Mittelstand steht unter Druck. Die Digitalisierung muss vorangetrieben werden, um wettbewerbsfähig zu bleiben. Gleichzeitig wächst die Sorge vor dem Kontrollverlust an externe, insbesondere US-amerikanische Hyperscaler. Die Urteile des Europäischen Gerichtshofs (Stichwort Schrems II) und Gesetze wie der US CLOUD Act haben gezeigt: Ein Serverstandort in Europa allein ist keine Garantie für Datensouveränität.
Diese Zwickmühle führt zu zentralen Fragen:
- Wie können wir die Agilität und Skalierbarkeit der Cloud nutzen, ohne unsere sensibelsten Daten einem unkalkulierbaren Risiko auszusetzen?
- Wie viel Kontrolle müssen wir wirklich selbst in der Hand haben und wo wird diese Kontrolle zu einem untragbaren Kosten- und Komplexitätstreiber?
- Welches Infrastrukturmodell bietet die beste Balance aus Sicherheit, Compliance, Kosten und Flexibilität für unser spezifisches Geschäftsmodell?
Die Antwort liegt nicht im blinden Vertrauen auf Anbieter-Zertifikate. Sie liegt in einer fundierten architektonischen Entscheidung.
Die drei Wege zur Datenhoheit: Ein realistischer Vergleich
Es gibt im Wesentlichen drei Pfade zur Datenkontrolle. Jeder hat Stärken und oft verschwiegene Schwächen.
On-Premise: Die Festung im eigenen Haus
Alle Server im eigenen Keller oder Rechenzentrum zu betreiben, verspricht maximale Kontrolle. Physischer Zugriff, Netzwerkarchitektur, Sicherheitsrichtlinien – alles liegt in Ihrer Hand. Für Unternehmen mit extrem hohen Sicherheitsanforderungen oder spezifischen regulatorischen Auflagen (z. B. KRITIS) ist das oft der einzig gangbare Weg.
Die Realität: Totale Kontrolle hat einen hohen Preis. Die Anschaffungskosten für Hardware sind nur die Spitze des Eisbergs. Zu den oft unterschätzten Kosten gehören:
- Betriebskosten: Strom und Kühlung fressen schnell einen erheblichen Teil des IT-Budgets.
- Flächenkosten: Platz im Rechenzentrum ist teuer.
- Personalaufwand: Der Betrieb ist personalintensiv. Nach Einschätzung von Experten kann die Administration pro Petabyte einen erheblichen Personalaufwand bedeuten. Das umfasst nicht nur die Administration, sondern auch kontinuierliche Weiterbildung für Security und neue Technologien.
- Kapitalbindung: Hohe Investitionen in Hardware, die schnell veraltet, binden Kapital, das für Innovationen fehlt.
On-Premise ist dann sinnvoll, wenn absolute physische Kontrolle ein nicht verhandelbares Kriterium ist und die Budgets sowie personellen Ressourcen nachhaltig zur Verfügung stehen.
Private Cloud: Die „eigene“ Cloud als Kompromiss?
Die Private Cloud wird oft als die perfekte Lösung beworben: Sicherheit und Kontrolle von On-Premise, Flexibilität und Skalierbarkeit der Cloud. Sie kann im eigenen Rechenzentrum laufen (On-Premise Private Cloud) oder bei einem Hoster (Managed Private Cloud). Laut Bitkom nutzen bereits 74 % der deutschen Unternehmen eine Form der Private Cloud.
Die Realität: Insbesondere die selbstgebaute On-Premise Private Cloud birgt die Gefahr des „Private-Cloud-Paradoxons“. Man kombiniert die hohen Kosten und die Kapitalbindung des On-Premise-Modells mit der enormen Komplexität des Cloud-Managements – Orchestrierung, Automatisierung, Self-Service-Portale. Ohne ein hochspezialisiertes Team wird das Projekt schnell zu einem Ressourcenfresser ohne echten Nutzen.
Souveräne Public Cloud & Treuhänder-Modell: Der dritte Weg
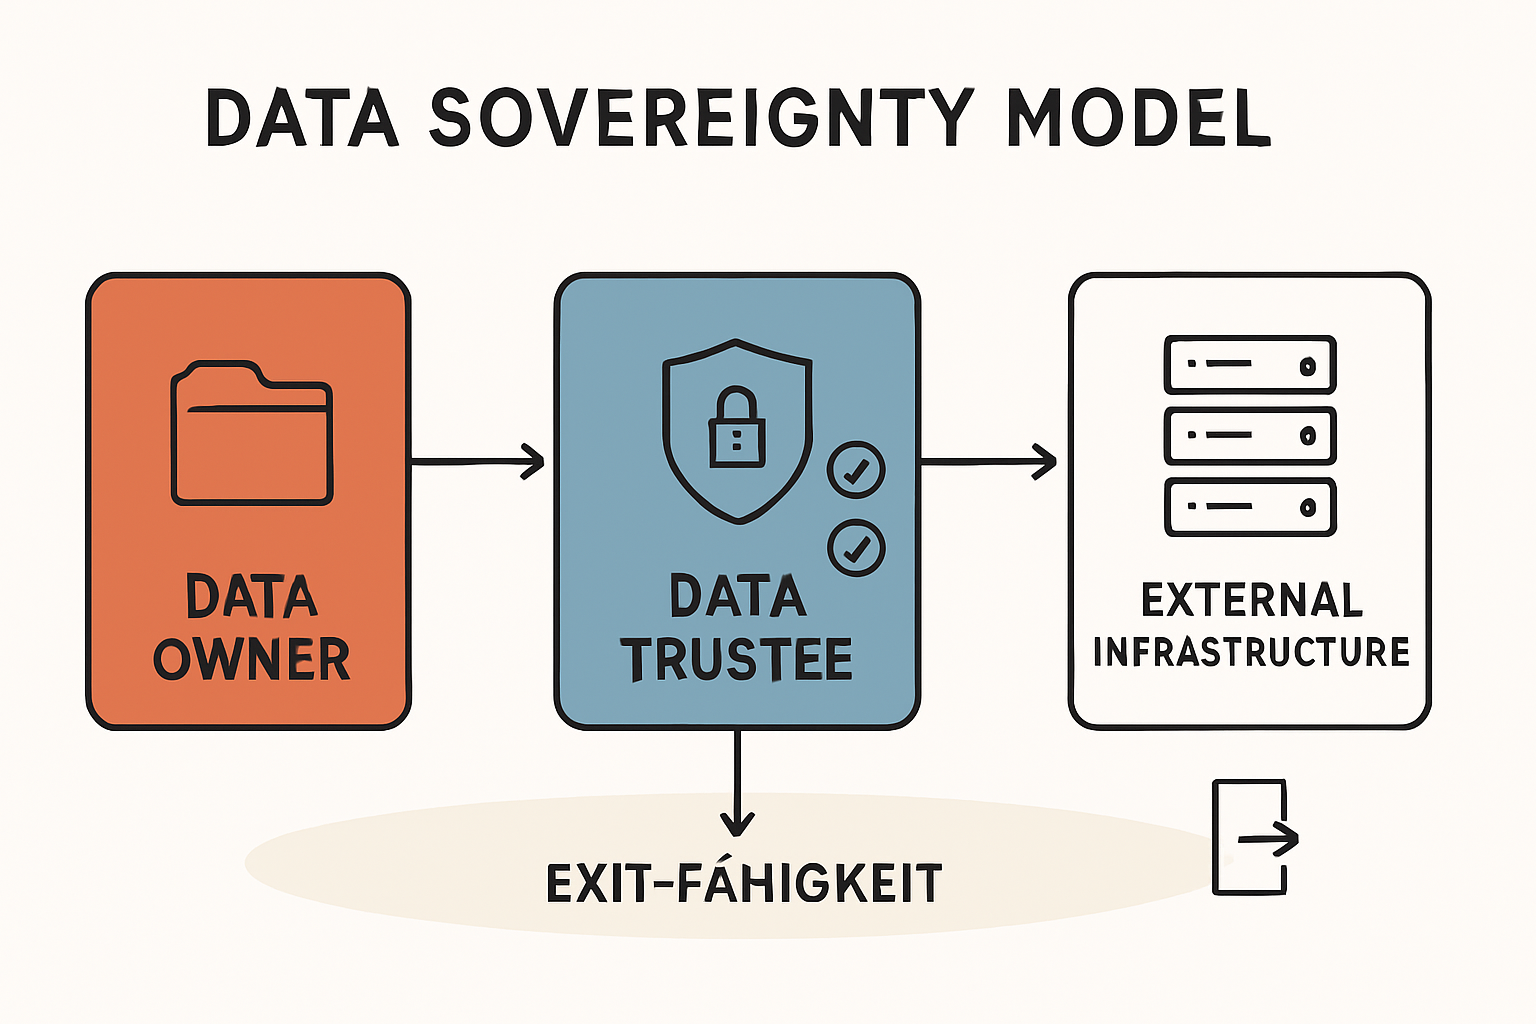
Dieser Ansatz trennt die physische Infrastruktur von der logischen Kontrolle über die Daten. Man nutzt moderne, skalierbare Cloud-Infrastruktur, stellt aber durch technische und rechtliche Konstrukte sicher, dass der Anbieter keinen Zugriff auf unverschlüsselte Daten hat. Das ist der Kern hinter europäischen Initiativen und dem Datentreuhänder-Modell.
Die Realität: Dieses Modell erfordert hohes Vertrauen in die technischen Schutzmaßnahmen (Verschlüsselung, Schlüsselmanagement) und die Verträge. Es ist kein Allheilmittel. Aber für viele Anwendungsfälle ist es eine exzellente Möglichkeit, Souveränität zu wahren, ohne die Last des kompletten Infrastrukturbetriebs tragen zu müssen.
Vier Säulen Ihrer Souveränitätsstrategie
Die Wahl des richtigen Modells ist keine einmalige Entscheidung, sondern verlangt eine Auseinandersetzung mit strategischen, rechtlichen und technischen Dimensionen. Diese vier Bereiche sind entscheidend.
Das Private-Cloud-Paradoxon: Wenn die Lösung zum Problem wird
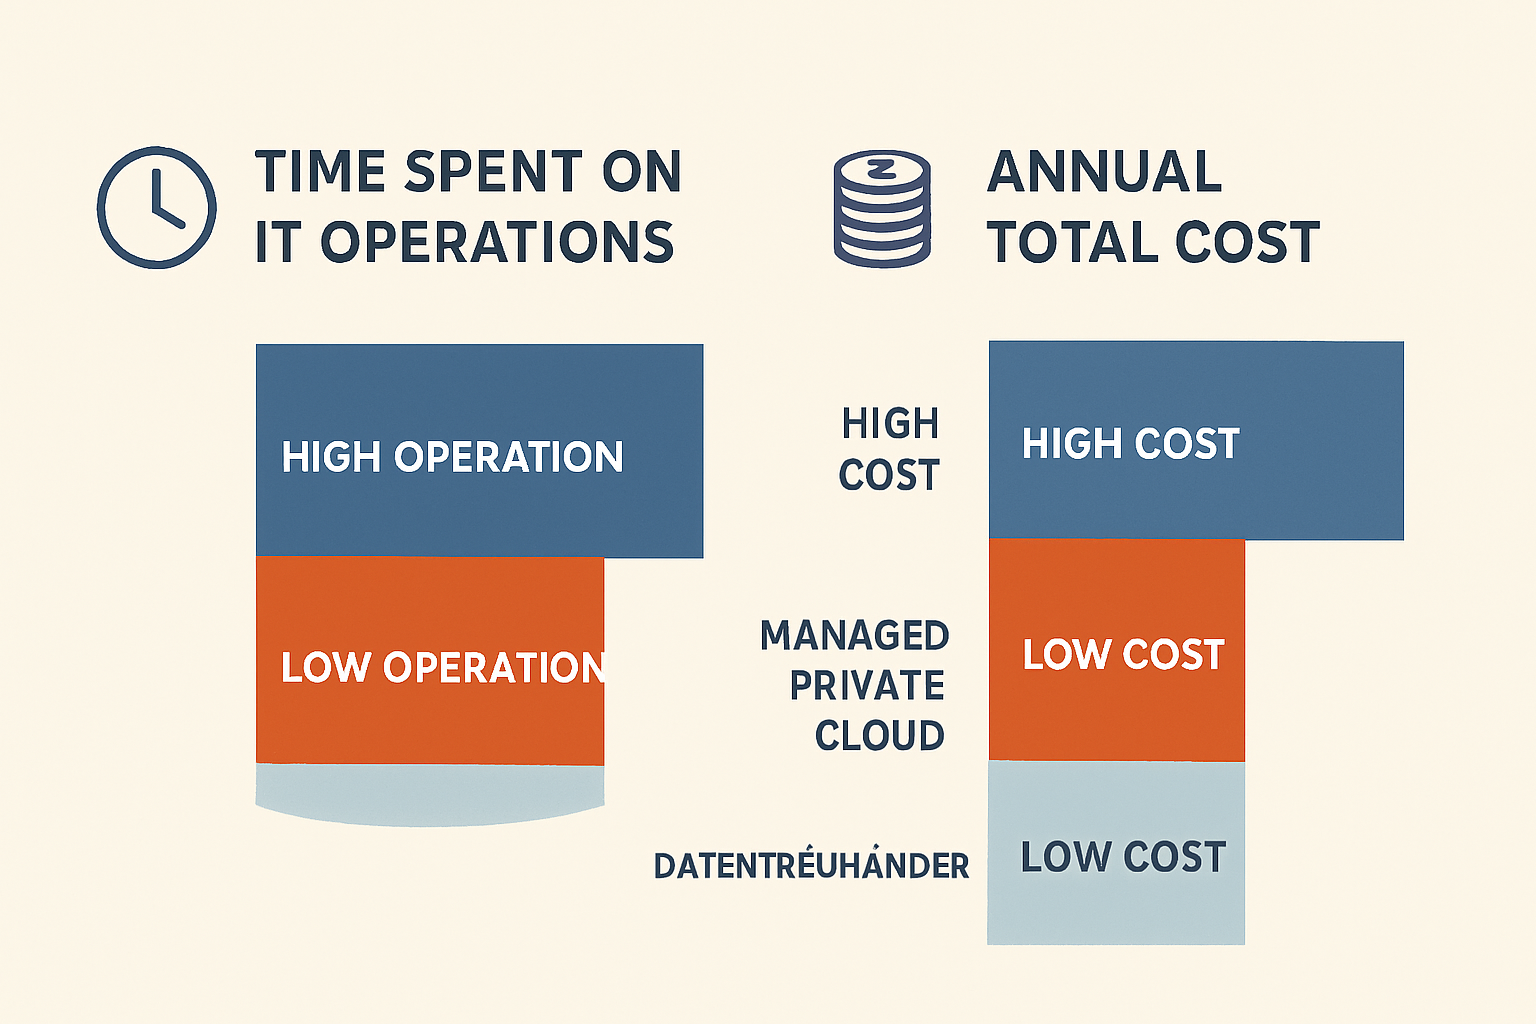
In der Praxis bevorzugen viele mittelständische Unternehmen eine reine Private-Cloud-Lösung, oft getrieben von Datenschutz- und Sicherheitsbedenken. Aber eine „Private Cloud“ ist mehr als nur virtualisierte Server. Sie erfordert eine komplexe Management-Ebene für Automatisierung, Ressourcenverteilung und Monitoring. Viele Unternehmen unterschätzen diesen Aufwand massiv. Sie enden mit einer Lösung, die weder die Kostenvorteile einer Public Cloud noch die unkomplizierte Kontrolle einer traditionellen On-Premise-Umgebung bietet. Eine gemanagte Private Cloud kann ein Ausweg sein, doch prüfen Sie die Service Level Agreements (SLAs) und die tatsächliche Tiefe des Managements genau.
DSGVO & Schrems II als Architekturtreiber
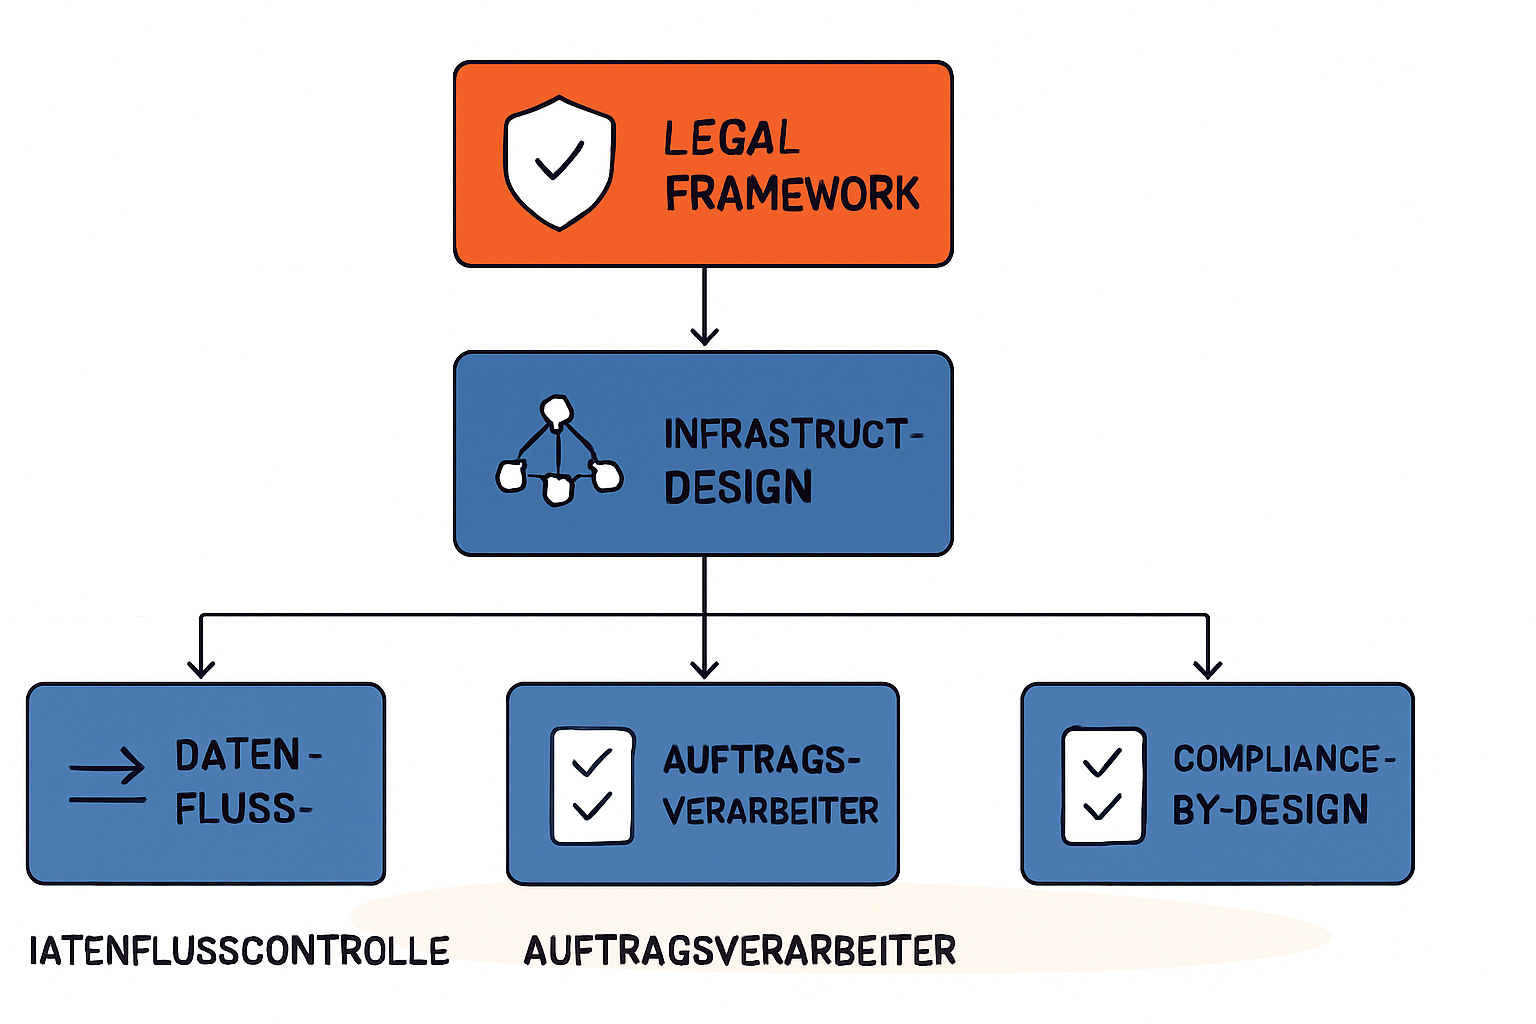
Compliance ist kein Feature, das man am Ende „dazukauft“. Die Anforderungen aus DSGVO und den Schrems-II-Urteilen müssen von Anfang an in das Design Ihrer Infrastruktur einfließen – „Compliance-by-Design“. Das betrifft fundamentale Entscheidungen:
- Datenflüsse: Wo fließen die Daten? Welche Sub-Dienstleister (und deren Sub-Dienstleister) sind beteiligt? Lückenlose Dokumentation ist unerlässlich.
- Auftragsverarbeiter (AVV): Die Auswahl Ihrer Hoster und Softwareanbieter muss einer strengen Prüfung standhalten. Ein Serverstandort in der EU reicht nicht, wenn das Mutterunternehmen dem US CLOUD Act unterliegt.
- Technische und Organisatorische Maßnahmen (TOMs): Konzepte wie Verschlüsselung, Pseudonymisierung und Zugriffskontrolle müssen auf Architekturebene verankert sein, nicht nur als Richtlinie auf Papier.
Gaia-X & europäische Clouds – Hype vs. Realität
Gaia-X wird oft als die europäische Antwort auf AWS, Azure und Google gehandelt. Das ist ein Missverständnis. Gaia-X ist keine Cloud-Plattform. Es ist ein Regelwerk, eine Reihe von Standards und Architekturen für den Aufbau föderierter, interoperabler und souveräner Datenräume. Ziel ist, Abhängigkeiten zu reduzieren und einen fairen, transparenten Datenmarkt zu schaffen.
Für den Mittelstand bedeutet das heute: Gaia-X ist ein wichtiger Orientierungsrahmen. Wenn Sie Anbieter evaluieren, fragen Sie nach deren Konformität mit den Gaia-X-Prinzipien (Transparenz, Interoperabilität, Portabilität). Leuchtturmprojekte wie Catena-X in der Automobilindustrie zeigen, wohin die Reise geht. Suchen Sie nach Anbietern, die sich aktiv in diesen Ökosystemen engagieren, nicht nur das Logo als Marketing-Badge verwenden.
Die Rolle des Datentreuhänders als Souveränitätsmodell
Das Konzept des Datentreuhänders ist eine der elegantesten Lösungen für das Souveränitäts-Dilemma. Eine rechtlich und technisch unabhängige dritte Instanz wird zwischengeschaltet. Diese Instanz verwaltet die Schlüssel zur Verschlüsselung und kontrolliert den Zugriff auf die Daten. Der Infrastrukturanbieter stellt nur noch die „dumme“ Rechenleistung und den Speicher bereit, kann aber selbst nicht auf die Inhalte zugreifen. So lässt sich selbst die Infrastruktur von Hyperscalern nutzen, während die Kontrolle in europäischer Hand bleibt. Das ist eine fortgeschrittene Strategie, die eine sorgfältige Konzeption erfordert, aber ein Höchstmaß an Souveränität ohne den Aufbau einer kompletten eigenen Infrastruktur bieten kann.
Entscheidungs-Matrix: Welcher Weg ist der richtige für Sie?
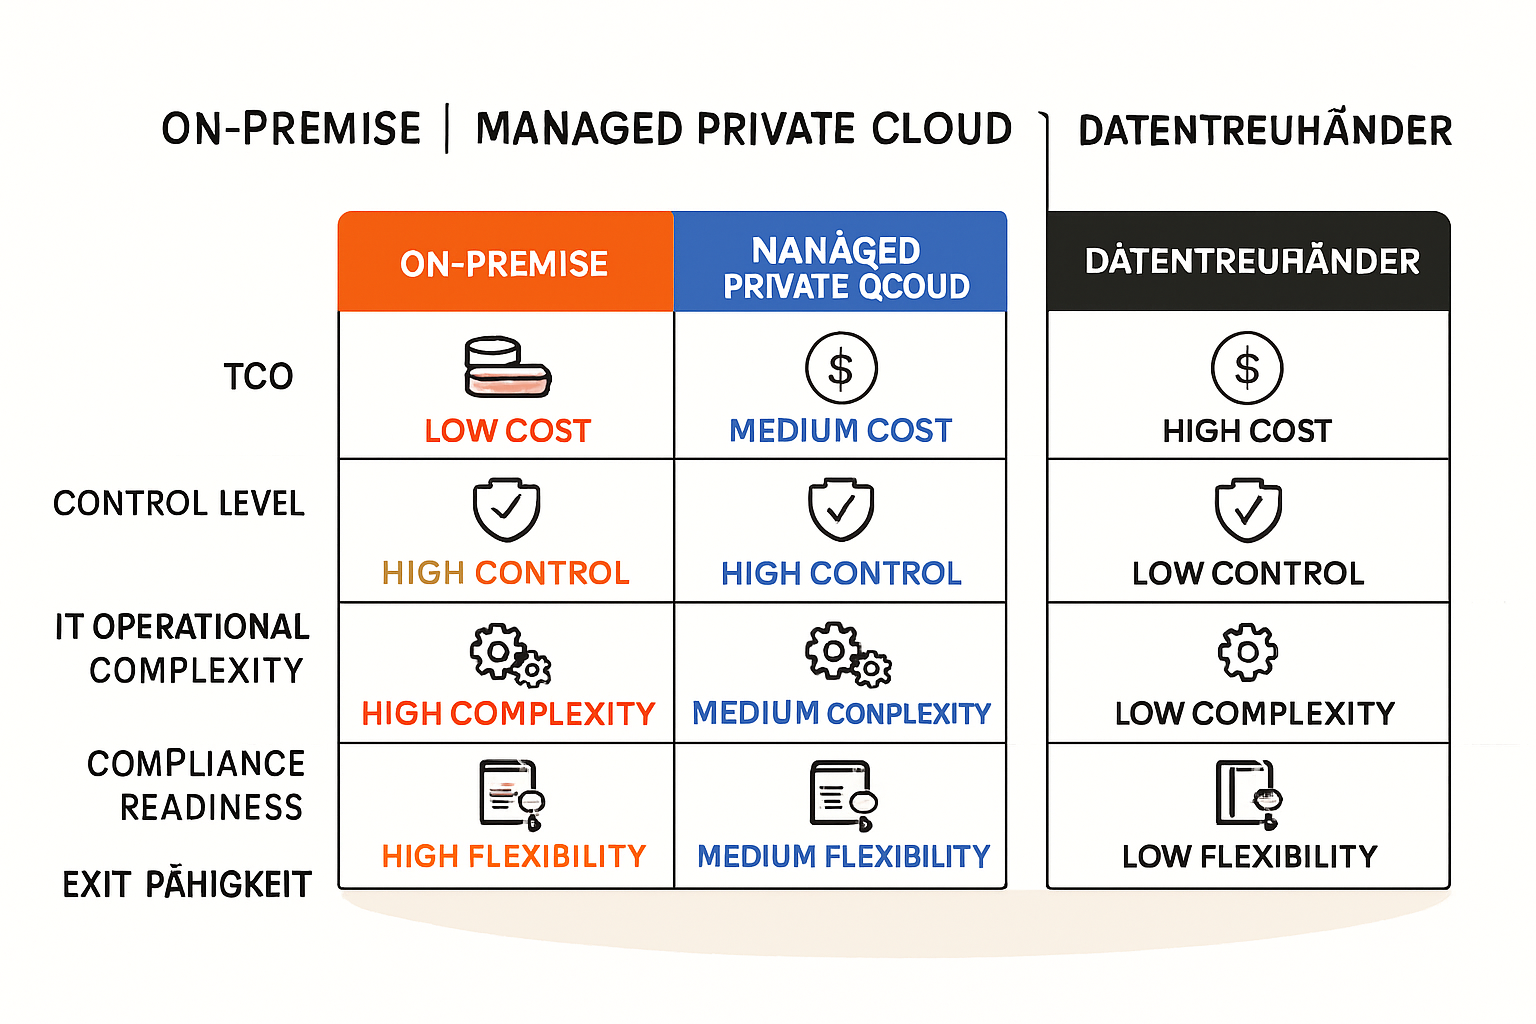
Die Wahl der richtigen Hosting-Strategie hängt von Ihren individuellen Anforderungen ab. Die folgende Matrix bietet eine Übersicht, um die Modelle anhand kritischer Kriterien zu bewerten. Nutzen Sie sie als Diskussionsgrundlage für Ihr Team.
| Kriterium | On-Premise (Eigenbetrieb) | DIY Private Cloud | Managed Private Cloud | Souveräne Cloud / Treuhänder |
|---|---|---|---|---|
| Datenhoheit (Kontrolle) | Sehr hoch | Hoch | Hoch (vertraglich geregelt) | Sehr hoch (logische Kontrolle) |
| TCO (Gesamtkosten) | Hoch (viele versteckte Kosten) | Sehr hoch (Hardware + Komplexität) | Mittel bis Hoch (transparenter) | Mittel (nutzungsbasiert) |
| Verwaltungsaufwand (intern) | Sehr hoch | Sehr hoch | Niedrig | Sehr niedrig |
| Skalierbarkeit & Agilität | Niedrig | Mittel | Hoch | Sehr hoch |
| DSGVO-Komplexität | Hoch (eigene Verantwortung) | Sehr hoch | Mittel (geteilte Verantwortung) | Mittel (klare vertragl. Basis) |
| Exit-Fähigkeit | Sehr hoch (eigene Hardware) | Mittel (OpenStack vs. VMware) | Gering bis Mittel (Anbieter-abhängig) | Hoch (bei offenen Standards) |
Fazit: Souveränität ist kein Produkt, sondern eine Strategie
Es gibt keine universell „beste“ Lösung für Datenhoheit. Die Entscheidung für On-Premise, Private Cloud oder ein souveränes Cloud-Modell ist eine strategische Abwägung zwischen Kontrolle, Kosten, Agilität und Risiko. Jede Option erfordert Kompromisse.
Der wichtigste Punkt ist, nicht auf Marketing-Versprechen hereinzufallen, sondern die eigene Situation schonungslos zu analysieren: Wie hoch ist unser Schutzbedarf wirklich? Welche personellen und finanziellen Ressourcen haben wir? Und wie stellen wir sicher, dass wir nicht in eine neue Abhängigkeit geraten?
Deshalb sollte bei jeder Evaluierung ein Kriterium ganz oben stehen: die Exit-Fähigkeit. Eine gute Entscheidung heute ist eine, die Ihnen für morgen alle Optionen offenlässt. Wählen Sie Technologien und Partner, die auf offenen Standards basieren und einen Wechsel ohne unüberwindbare Hürden ermöglichen. Denn wahre Souveränität bedeutet, die Kontrolle zu behalten – auch über Ihre zukünftigen Entscheidungen.